01Ausgangslage
Der Ausgangspunkt
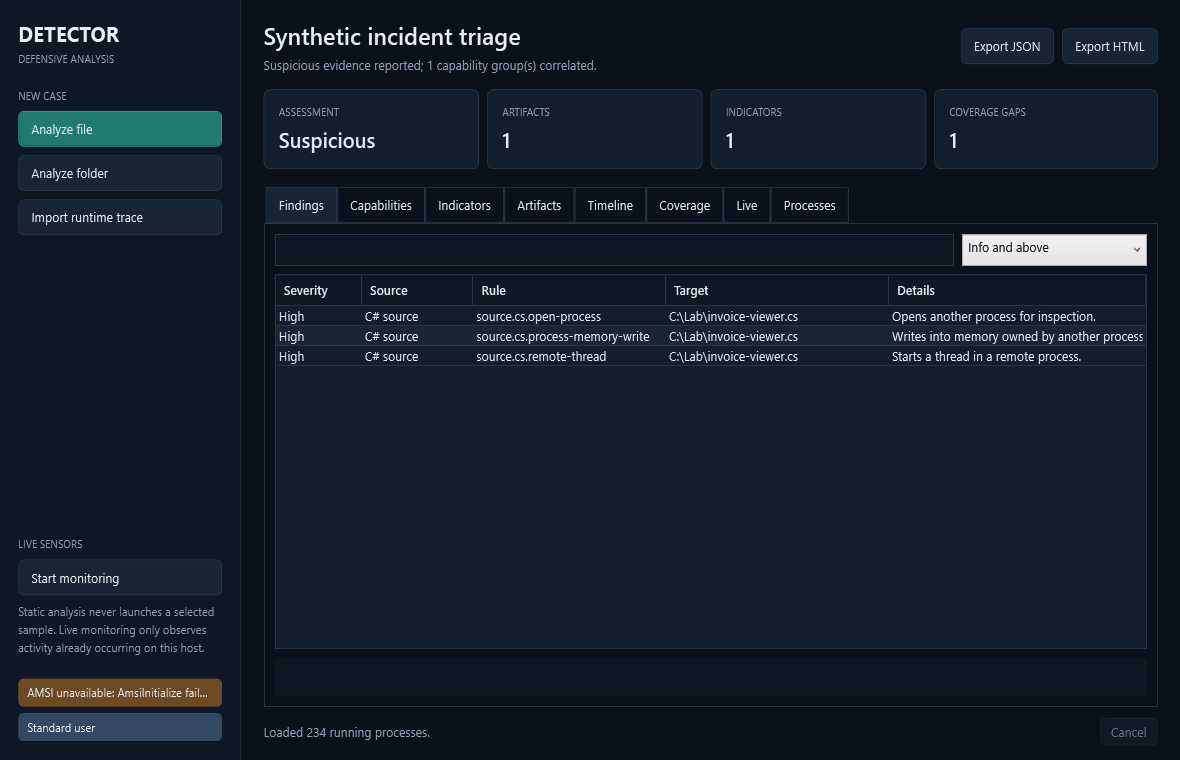
Detector ist für die erste defensive Triage auf Windows gedacht. Es profiliert PE- und verwaltete .NET-Artefakte, untersucht C# und PowerShell und führt die Befunde in einem stabilen Case-Modell zusammen. Verwandte Regeln werden zu lesbaren Fähigkeiten korreliert – jeweils mit Confidence, Quellen und unterstützender Evidenz.
Eine wichtige Grenze gilt von Anfang an: Detector startet die ausgewählte Datei nicht. Runtime-Verhalten muss aus einer isolierten Umgebung importiert werden oder aus optionalen Sensoren stammen, die bereits stattfindende Aktivität auf dem lokalen Windows-System read-only beobachten.
02Unter der Haube
Statische und beobachtete Evidenz in einem Fall
PE und .NET
Hashes, Dateityp, Signaturstatus, Sektionen, Imports, Assembly, Zielframework und P/Invoke werden gelesen, ohne die Assembly zu laden.
STATIC / METADATAC# und PowerShell
Explizite Regeln decken unter anderem Prozesszugriff, Speichermanipulation, dynamisches Laden, Persistenz, Zugangsdaten und Download-and-Run ab.
LEXICAL RULESIndikatoren und Fähigkeiten
URLs, Domains, IP-Adressen, Befehle, Registry- und Dateipfade bleiben als Belege erhalten und werden nachvollziehbar korreliert.
EVIDENCE / CONFIDENCEImportierte Laufzeitevidenz
Normalisierte JSONL- und typische Sysmon-Ereignisse ergeben eine UTC-geordnete Timeline, ohne das Sample auf dem Analystenrechner auszuführen.
JSONL / SYSMONOptionale lokale Sensoren
AMSI, read-only Prozessspeicher und ETW beziehungsweise Polling beobachten Aktivität, die auf dem Host ohnehin stattfindet.
AMSI / ETW / MEMORYCoverage
Fehlende Provider, Rechte, Eventverluste und nicht lesbare Prozesse bleiben als Lücken sichtbar.
COMPLETE / PARTIAL03Konkreter Workflow
Ein sinnvoller Arbeitsablauf
Ein unbekanntes Artefakt und die zugehörigen Sysmon-Ereignisse liegen in einem isolierten Analyseordner. Detector baut daraus einen Fall. Erst werden Findings und korrelierte Fähigkeiten geprüft, dann zeigt die Timeline, welche statischen Hinweise auch beobachtet wurden. Der letzte Blick gilt Coverage: Was lief, was war nicht verfügbar und wo fehlen Daten?
detector analyze .\triage --report-json .\case.json --report-html .\case.html
detector import-trace .\events.jsonl --report-json .\runtime-case.json
Vom Input zum Befund
Collect
Statische Artefakte und importierte Ereignisse betreten denselben Fall.
Separate
Findings, Indikatoren, Timeline und Coverage bleiben unterscheidbar.
Correlate
Verwandte Regeln werden mit Quellen und Confidence zu Fähigkeiten gebündelt.
Review
JSON und HTML unterstützen Auswertung und technische Übergabe.
Bewusste Grenzen
Was das Werkzeug nicht ersetzt
- Führt unbekannte Samples nicht aus und ersetzt weder EDR noch Incident Response
- Kein Antivirus, Disassembler oder Detonationsdienst
- Kann weder Vollständigkeit noch Malwarefreiheit bescheinigen
- Kurzlebige Prozesse, geschützte Ziele und unvollständige Logs bleiben blinde Flecken
- Ein API-Name beweist weder Erreichbarkeit noch schädliche Absicht
05RC-Fakten
Detector · RC-Fakten
- Release Candidate
- 2.0.0-rc.1
- Analysiert
- PE, .NET, C# und PowerShell
- Laufzeitevidenz
- normalisierte JSONL- und Sysmon-Ereignisse
- Optionale lokale Signale
- AMSI, read-only Prozessspeicher, ETW/Polling
- Fallansichten
- Assessment, Findings, Capabilities, Indicators, Artifacts, Timeline, Coverage
- Qualitätssicherung
- 141 automatisierte Tests im RC-Stand
- Sicherheitsgrenze
- keine Ausführung ausgewählter Samples
Die Stärke des Werkzeugs liegt darin, Unsicherheit und fehlende Abdeckung sichtbar zu lassen.