01Ausgangslage
Der Unterschied zu einem weiteren Scanner
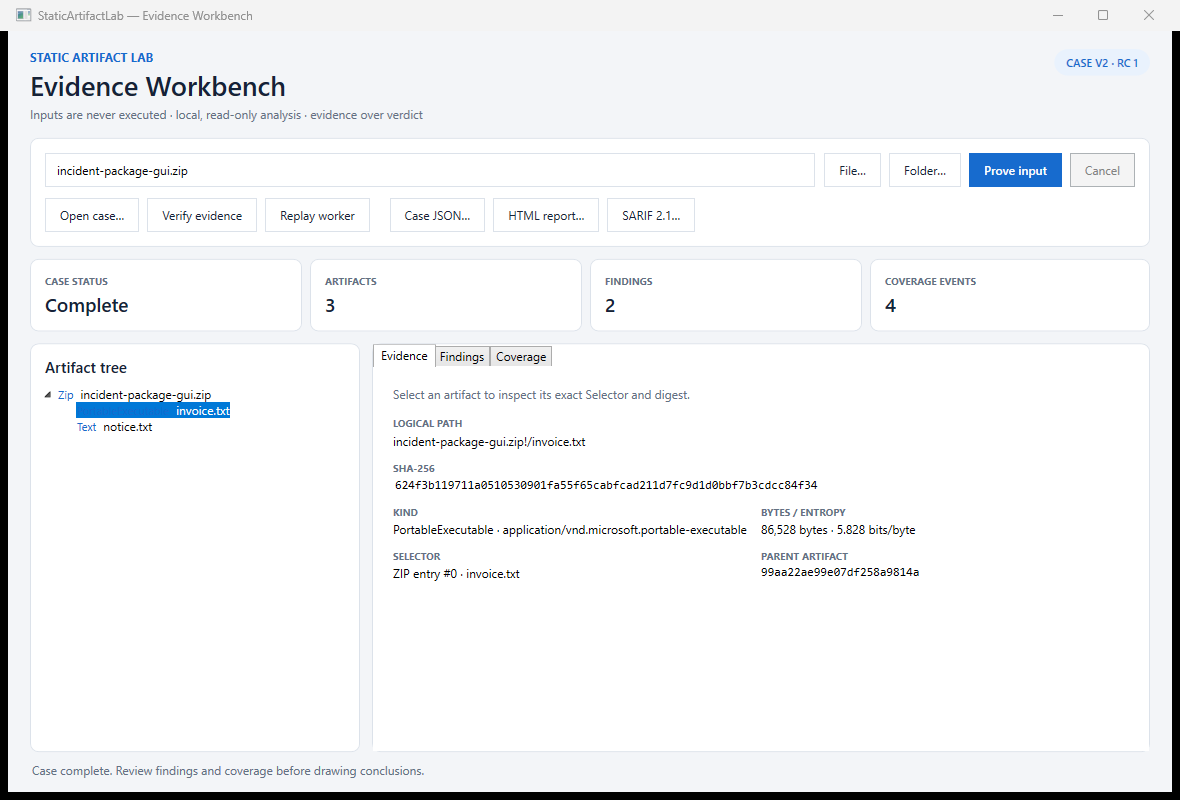
StaticArtifactLab entscheidet nicht, ob eine Datei Malware ist. Es baut eine reproduzierbare Inventur. Eine Root-Datei wird an Pfad, Länge und SHA-256 gebunden. Ein Kind in einem ZIP erhält zusätzlich Parent-ID und Parent-Digest, den normalisierten Entry-Namen, Entry-Index, Länge und eigenen Digest.
Aus dieser kanonischen Kombination entsteht eine kurze Artefakt-ID. Sie dient als stabile Referenz; der vollständige SHA-256 bleibt der Content-Digest. ZIP-, JAR-, NuGet-, APK- und OOXML-Pakete nutzen denselben begrenzten Containerpfad.
02Unter der Haube
Verschachtelte Artefakte mit Herkunftsnachweis
prove
Inventarisiert eine Datei oder ein Verzeichnis, rekursive ZIP-kompatible Container, Findings und Coverage in Case v2.
INVENTORY / CASE V2verify
Berechnet kanonische IDs und Parent-Beziehungen neu, ohne standardmäßig einen im Fall genannten Pfad zu lesen.
STRUCTURE FIRSTverify --with-sources
Öffnet verfügbare lokale ZIP-Einträge ausdrücklich erneut und prüft Index, Name, Länge und SHA-256. UNC-Pfade bleiben gesperrt.
SOURCE CHECKreplay
Führt den fest benannten Worker mit den gespeicherten Grenzen erneut aus und trennt hinzugefügte, entfernte und geänderte Evidenzpfade.
DETERMINISTIC DIFFCoverage und Limits
Neun gespeicherte Limits machen übersprungene oder abgelehnte Arbeit sichtbar und markieren den Fall bei Bedarf als partial.
SKIPPED / REJECTEDBerichte
Case-v2-JSON, eigenständiges HTML mit restriktiver CSP und SARIF 2.1 binden dieselben Regeln und Artefaktpfade.
JSON / HTML / SARIF03Konkreter Workflow
Grenzen sind Teil des Ergebnisses
Root- und Child-Größe, expandiertes Bytebudget, Artefaktzahl, Dateisystemknoten, ZIP-Entries, Tiefe, Expansionsverhältnis und Finding-Zahl werden im Fall gespeichert. Erreicht die Analyse ein Limit, erscheint ein skipped- oder rejected-Coverage-Eintrag. Ein leeres Ergebnis kann so nicht wie eine vollständige Analyse aussehen.
static-artifact.exe prove .\incoming\package.zip --out .\evidence\package.sal-case.json
static-artifact.exe verify .\evidence\package.sal-case.json --with-sources
static-artifact.exe replay .\evidence\package.sal-case.json
Vom Input zum Befund
Prove
Root und akzeptierte Kinder werden an Selector, Länge und Digest gebunden.
Cover
Analysierte, übersprungene und abgelehnte Arbeit bleibt sichtbar.
Verify
Struktur und auf Wunsch verfügbare Quellbytes werden erneut geprüft.
Replay
Der gespeicherte Worker- und Limitvertrag wird reproduzierbar ausgeführt.
Bewusste Grenzen
Was Provenienz hier bedeutet – und was nicht
- Kein Antivirus, keine Sandbox und keine forensische Chain of Custody
- Signiert den Fall nicht und beweist nicht die ursprüngliche Herkunft einer Datei
- Führt nichts aus, lädt keine untersuchte Assembly und kontaktiert keinen Netzwerkdienst
- Symlinks und Reparse Points werden nicht verfolgt
- Absolute oder parent-traversierende Archivpfade werden gemeldet, aber nie als Kind akzeptiert
05RC-Fakten
StaticArtifactLab · RC-Fakten
- Release Candidate
- 1.0.0-rc.1
- Workflows
- prove, verify, replay
- Rekursive Container
- ZIP, JAR, NuGet, APK und OOXML
- Evidenz
- Parent, Selector, Länge, SHA-256, Format, Entropie und Coverage
- Exporte
- Case-v2-JSON, eigenständiges HTML, SARIF 2.1
- Oberflächen
- Windows-WPF und Windows/Linux-CLI
- Qualitätssicherung
- 51 automatisierte Tests im RC-Stand
- Sicherheitsgrenze
- read-only, keine Ausführung, kein Netzwerk, keine Extraktion auf Datenträger
Diese Bytes wurden auf diesem Pfad unter diesen Grenzen tatsächlich betrachtet.